Wazuh SIEM & XDR
Visibilidad total, detección de intrusiones y respuesta ante incidentes sin costos abusivos de licencias
Wazuh es la plataforma de ciberseguridad open-source más implementada por corporaciones a nivel mundial para sustituir o complementar soluciones privativas de alto costo (como Splunk, QRadar o Microsoft Sentinel). Brinda monitoreo continuo de seguridad, detección de amenazas en tiempo real, análisis de integridad de archivos (FIM), auditoría de cumplimiento (PCI DSS, ISO 27001, GDPR) y respuesta automática ante incidentes.
¿Cómo funciona el flujo de Wazuh SIEM & XDR?
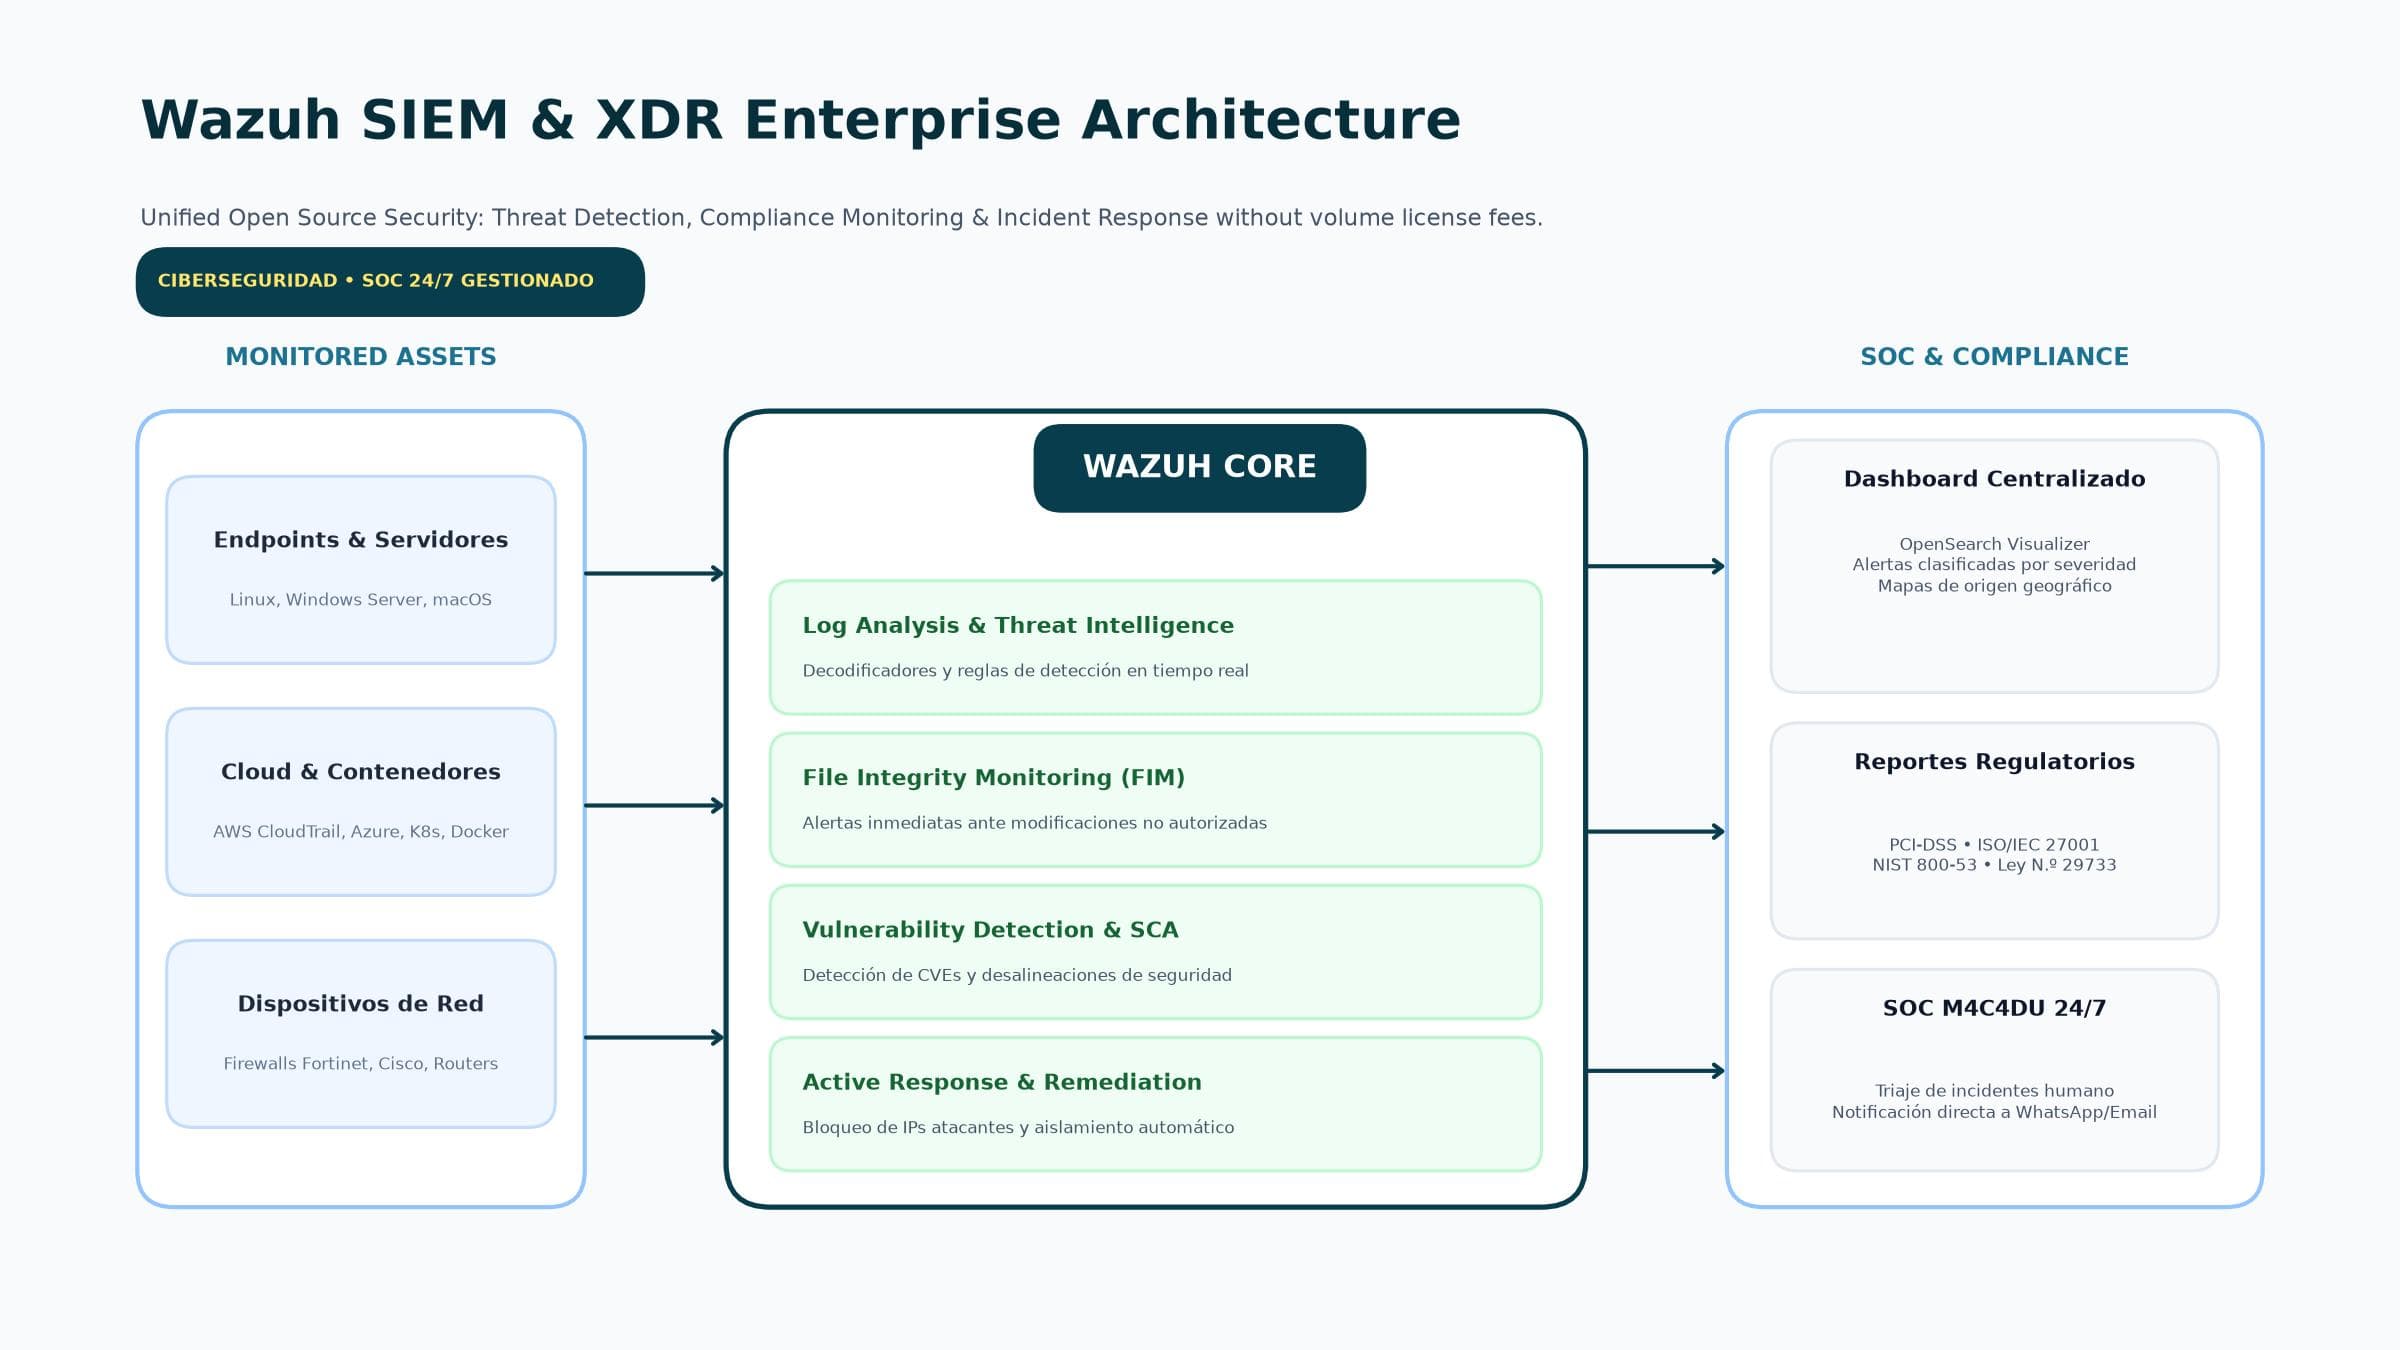
Flujo operativo de Wazuh: recolección de eventos desde servidores, nube y endpoints, correlación en el motor de análisis y visualización en el dashboard SOC con respuesta automatizada.
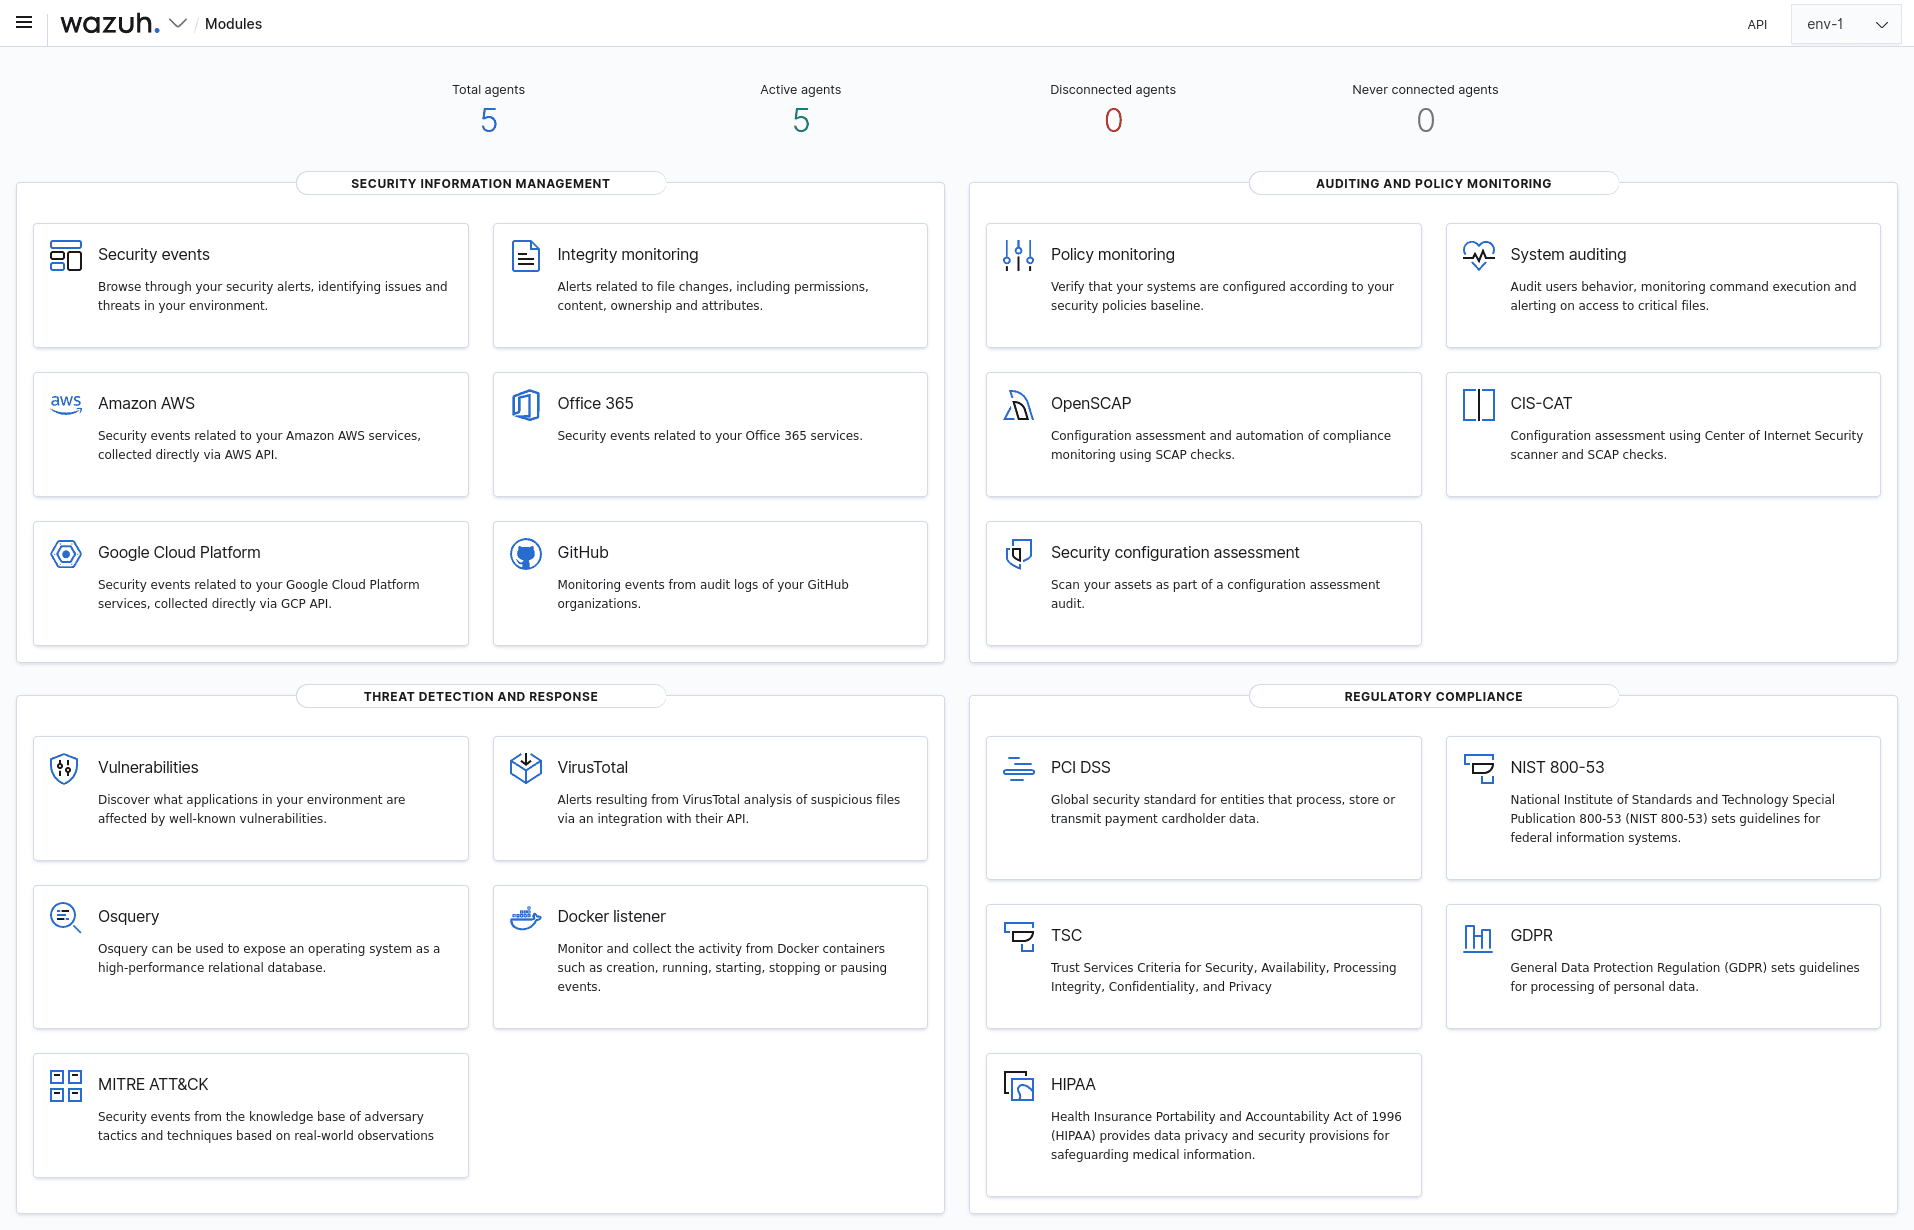
Centro de Operaciones de Seguridad (SOC) en Wazuh
Vista en tiempo real del panel de Wazuh Dashboard con detección de alertas de seguridad, mapa de amenazas, severidad de eventos, integridad de archivos y monitorización de agentes conectados.
Beneficios y Capacidades Clave
Detección de malware, accesos no autorizados, anomalías y ataques de fuerza bruta en tiempo real.
Monitorización de Integridad de Archivos (FIM) para detectar alteraciones críticas en sistemas y configuraciones.
Auditoría continua de cumplimiento normativo (PCI-DSS, ISO/IEC 27001, NIST 800-53 y Ley N.º 29733).
Evaluación automatizada de vulnerabilidades en sistemas operativos y aplicaciones instaladas.
Seguridad en la nube: integración nativa con logs de AWS, Microsoft Azure y Google Cloud.
Respuesta activa y contención automática: bloqueo inmediato de IPs maliciosas y aislamiento de endpoints comprometidos.
Casos de Uso Corporativos
Agentes Ligeros Multiplataforma
Despliegue rápido de agentes en servidores Linux, Windows Server, macOS, contenedores Docker y clusters Kubernetes con impacto mínimo en CPU y memoria.
Motor de Correlación e Indexación Masiva
Capacidad de procesar y correlacionar millones de eventos diarios gracias a su arquitectura distribuida sobre OpenSearch / Elasticsearch.
Dashboard Centralizado de SOC
Vistas ejecutivas y técnicas con mapas de calor, origen geográfico de los ataques, severidad de alertas y estado de salud de todos los activos de la empresa.
Mapeo con la Matriz MITRE ATT&CK
Cada alerta detectada se clasifica automáticamente según las tácticas y técnicas de atacantes reales para facilitar la investigación de incidentes.
Preguntas Frecuentes
¿Wazuh tiene costo de licenciamiento por volumen de datos o cantidad de servidores?
No. El software de Wazuh es 100% de código abierto y no cobra por gigabytes de logs ingeridos ni por cantidad de agentes desplegados, lo que permite a las empresas ahorrar decenas de miles de dólares al año en comparación con herramientas propietarias.
¿Nos ayuda a cumplir con auditorías de seguridad e ISO 27001?
Sí. Wazuh cuenta con dashboards y reportes preconfigurados que demuestran evidencia técnica de auditoría ante inspectores y certificaciones de seguridad de la información.
Implementación & Soporte Gestionado
- Dimensionamiento, instalación y hardening del clúster de Wazuh en servidores propios o nube privada.
- Despliegue automatizado de agentes en toda la flota de servidores y estaciones de trabajo de la empresa.
- Creación de reglas de correlación personalizadas según el modelo de negocio y matriz de riesgos del cliente.
- Servicio de monitoreo gestionado SOC 24/7 y acompañamiento directo en respuesta a incidentes críticos.
Ecosistema Tecnológico
¿Quieres una PoC en tu empresa?
Evaluamos tu infraestructura y desplegamos un piloto funcional para que compruebes el rendimiento y la seguridad antes de cualquier decisión.