OWASP ZAP Enterprise
Encuentra vulnerabilidades en tus aplicaciones web y APIs antes de que los atacantes las exploten
OWASP ZAP (Zed Attack Proxy) es el proyecto insignia de la Fundación OWASP y la herramienta de seguridad web dinámica más respetada del mundo. A diferencia de las pruebas estáticas que solo leen código, ZAP interactúa con tu aplicación web o API en ejecución exactamente como lo haría un atacante malicioso, simulando inyecciones SQL, Cross-Site Scripting (XSS), configuraciones inseguras y fugas de datos en tiempo real.
¿Cómo funciona el flujo de OWASP ZAP Enterprise?
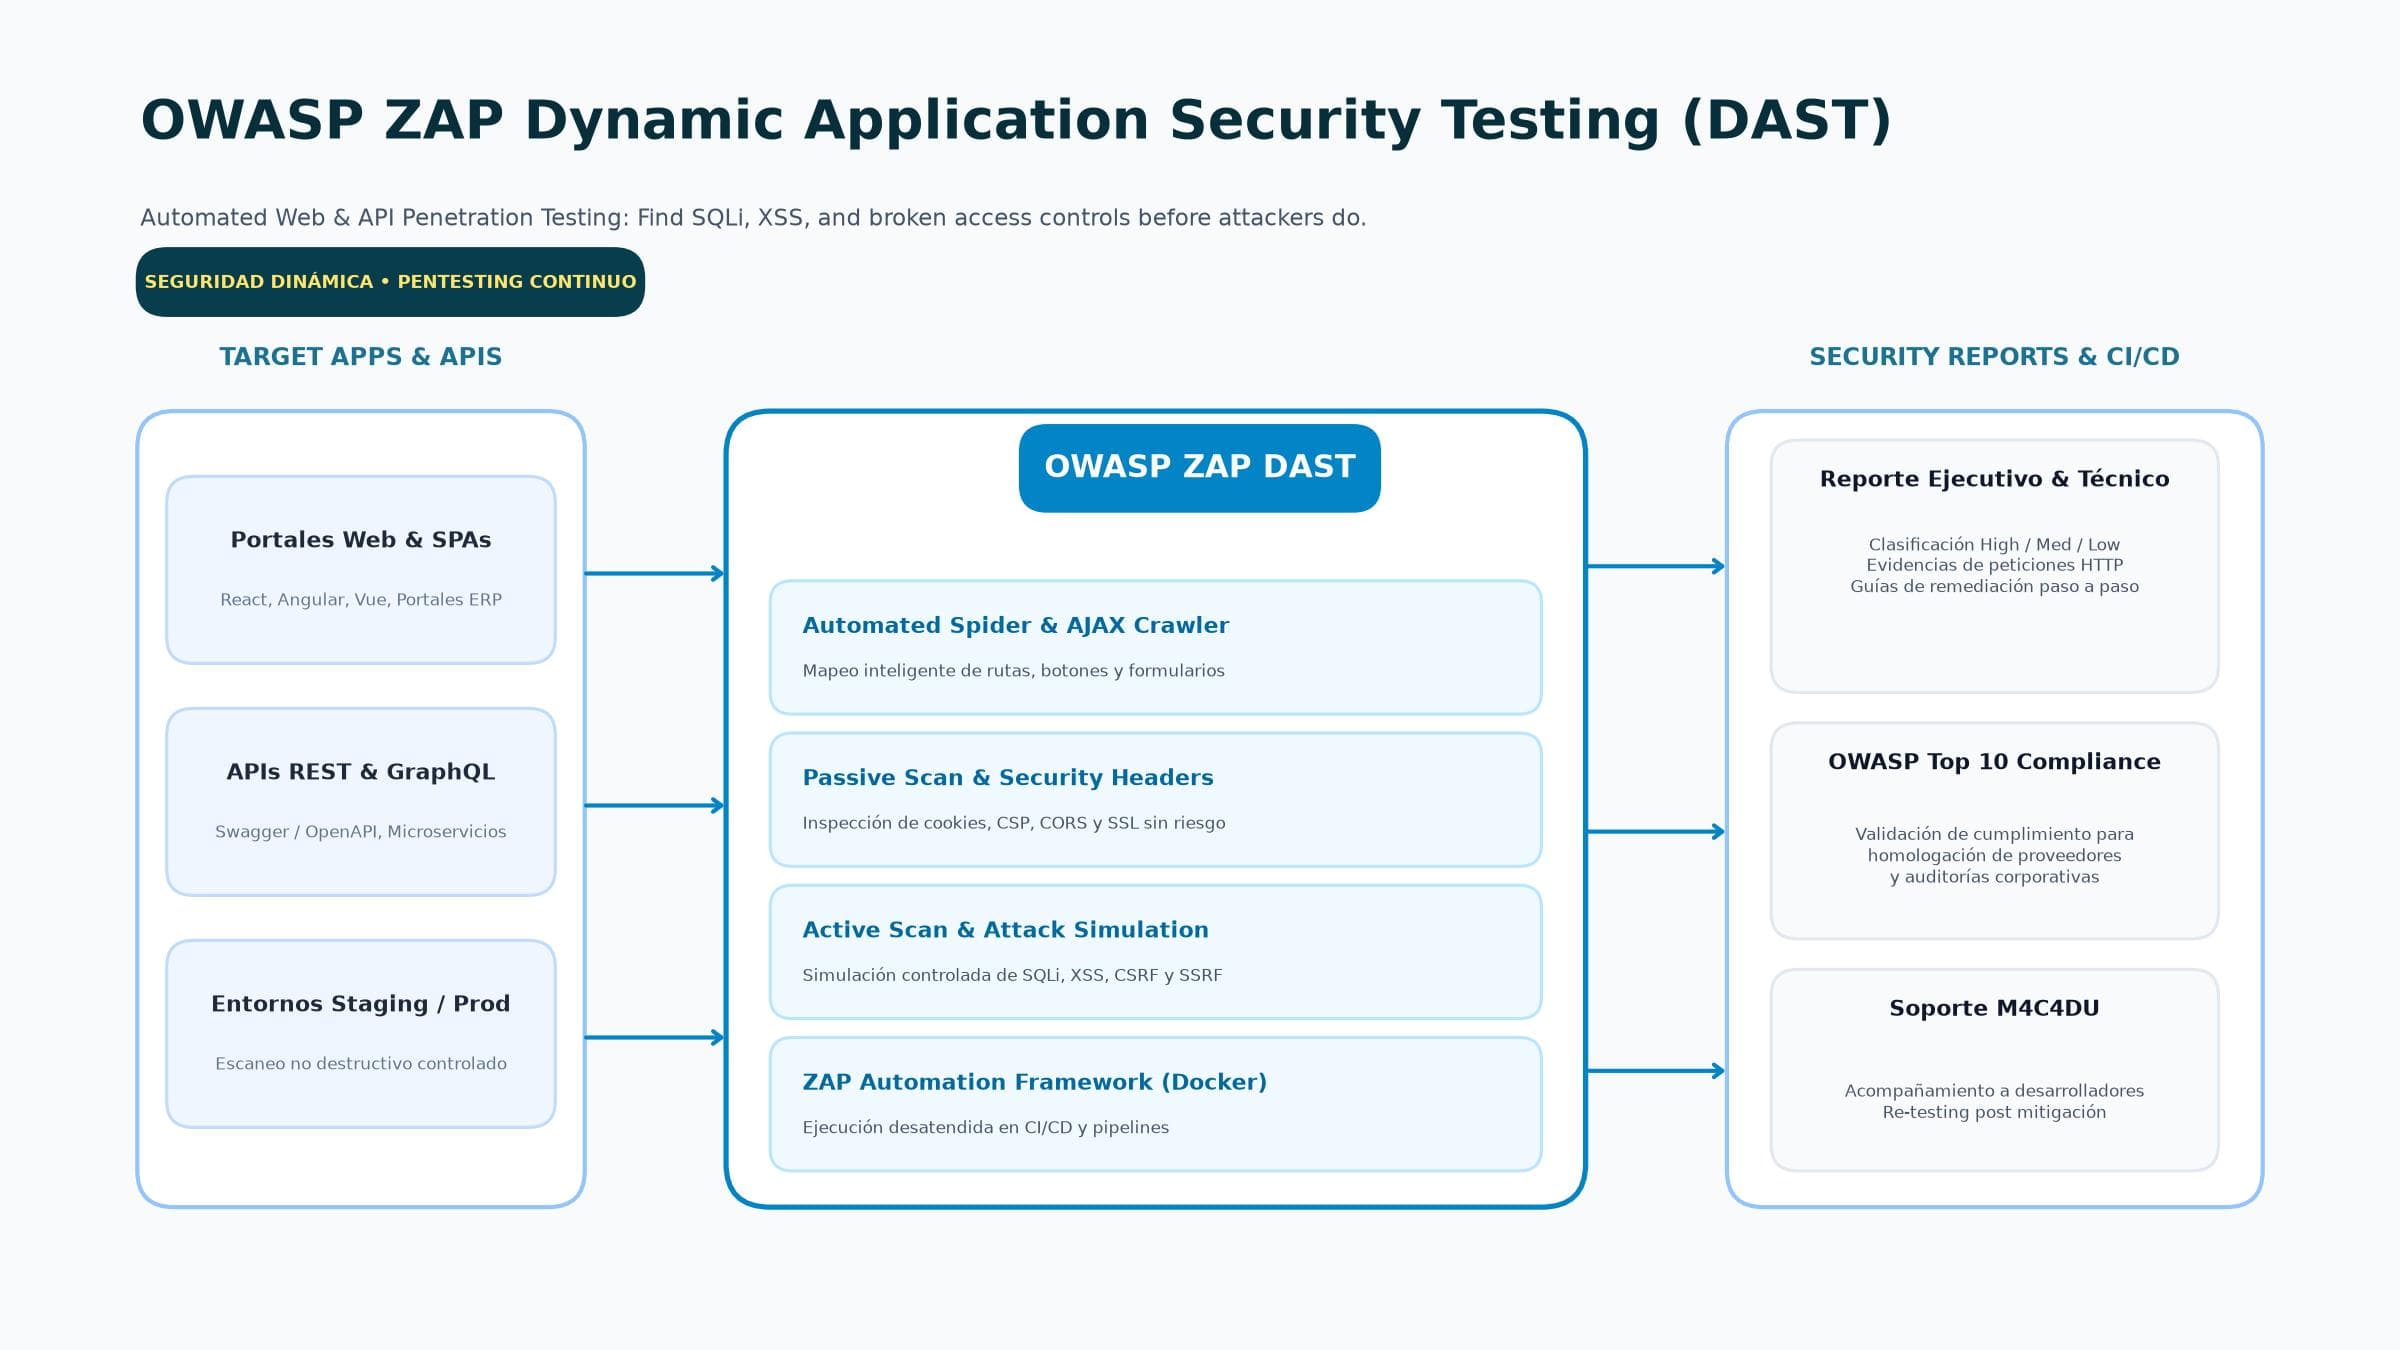
Flujo DAST con OWASP ZAP: escaneo activo y pasivo sobre aplicaciones web y APIs REST/GraphQL, detección de vectores de ataque y generación de reportes ejecutivos para remediación.
Beneficios y Capacidades Clave
Escaneo dinámico automatizado (DAST) contra aplicaciones web, portales corporativos y APIs REST/GraphQL.
Detección de vulnerabilidades del OWASP Top 10: Inyecciones SQL, XSS, Broken Access Control, CSRF y SSRF.
Proxy de interceptación avanzado para auditorías profundas y pruebas de penetración manuales o asistidas.
Automatización en pipelines de integración continua (CI/CD) para verificar la seguridad en cada nueva versión.
Mapeo y spidering inteligente de endpoints modernos con soporte para Single Page Apps (React, Angular, Vue).
Generación de reportes ejecutivos y técnicos con severidad, evidencias HTTP y recomendaciones claras de mitigación.
Casos de Uso Corporativos
Escaneo Pasivo y Activo
Monitorea el tráfico sin enviar peticiones peligrosas (modo pasivo) o simula ataques reales controlados (modo activo) para verificar la robustez de los controles.
Seguridad Especializada en APIs
Importación directa de especificaciones OpenAPI / Swagger y colecciones de Postman para escanear endpoints de servicios internos y externos.
Integración DevSecOps con ZAP Automation Framework
Ejecución desatendida mediante contenedores Docker en pipelines de GitLab, GitHub o Azure DevOps con políticas que detienen despliegues inseguros.
Verificación de Cabeceras y Cifrado SSL/TLS
Auditoría de políticas CSP, HSTS, CORS, cookies seguras y configuraciones criptográficas para proteger las sesiones de tus usuarios.
Preguntas Frecuentes
¿Cuál es la diferencia entre SonarQube y OWASP ZAP?
SonarQube analiza el código fuente sin ejecutarlo (SAST), mientras que OWASP ZAP ataca la aplicación ya compilada y corriendo en un servidor (DAST). Ambas herramientas se complementan perfectamente para lograr una cobertura DevSecOps completa.
¿El escaneo puede alterar o dañar la base de datos?
En M4C4DU Links calibramos perfiles de escaneo seguros, priorizando entornos de staging o pre-producción y configurando filtros para evitar la alteración o borrado de datos reales.
Implementación & Soporte Gestionado
- Implementación de instancias de escaneo continuo automatizado en contenedores y servidores privados.
- Configuración de perfiles de ataque y exclusión de URLs críticas para evitar alteraciones de datos productivos.
- Ejecución de auditorías periódicas DAST con entrega de informes ejecutivos y técnicos para homologación.
- Acompañamiento a tus desarrolladores para parchar las brechas detectadas con rapidez y precisión.
Ecosistema Tecnológico
¿Quieres una PoC en tu empresa?
Evaluamos tu infraestructura y desplegamos un piloto funcional para que compruebes el rendimiento y la seguridad antes de cualquier decisión.