SonarQube DevSecOps
Detecta vulnerabilidades, bugs y deuda técnica antes de que tu software llegue a producción
SonarQube es la solución estándar de la industria utilizada por millones de desarrolladores para garantizar que el código fuente de las aplicaciones sea limpio, seguro y fácil de mantener. Analiza automáticamente cada Pull Request o Commit en más de 30 lenguajes de programación, detectando fallos de seguridad (OWASP Top 10, CWE, SANS Top 25), vulnerabilidades críticas, fugas de credenciales y deuda técnica antes del despliegue.
¿Cómo funciona el flujo de SonarQube DevSecOps?
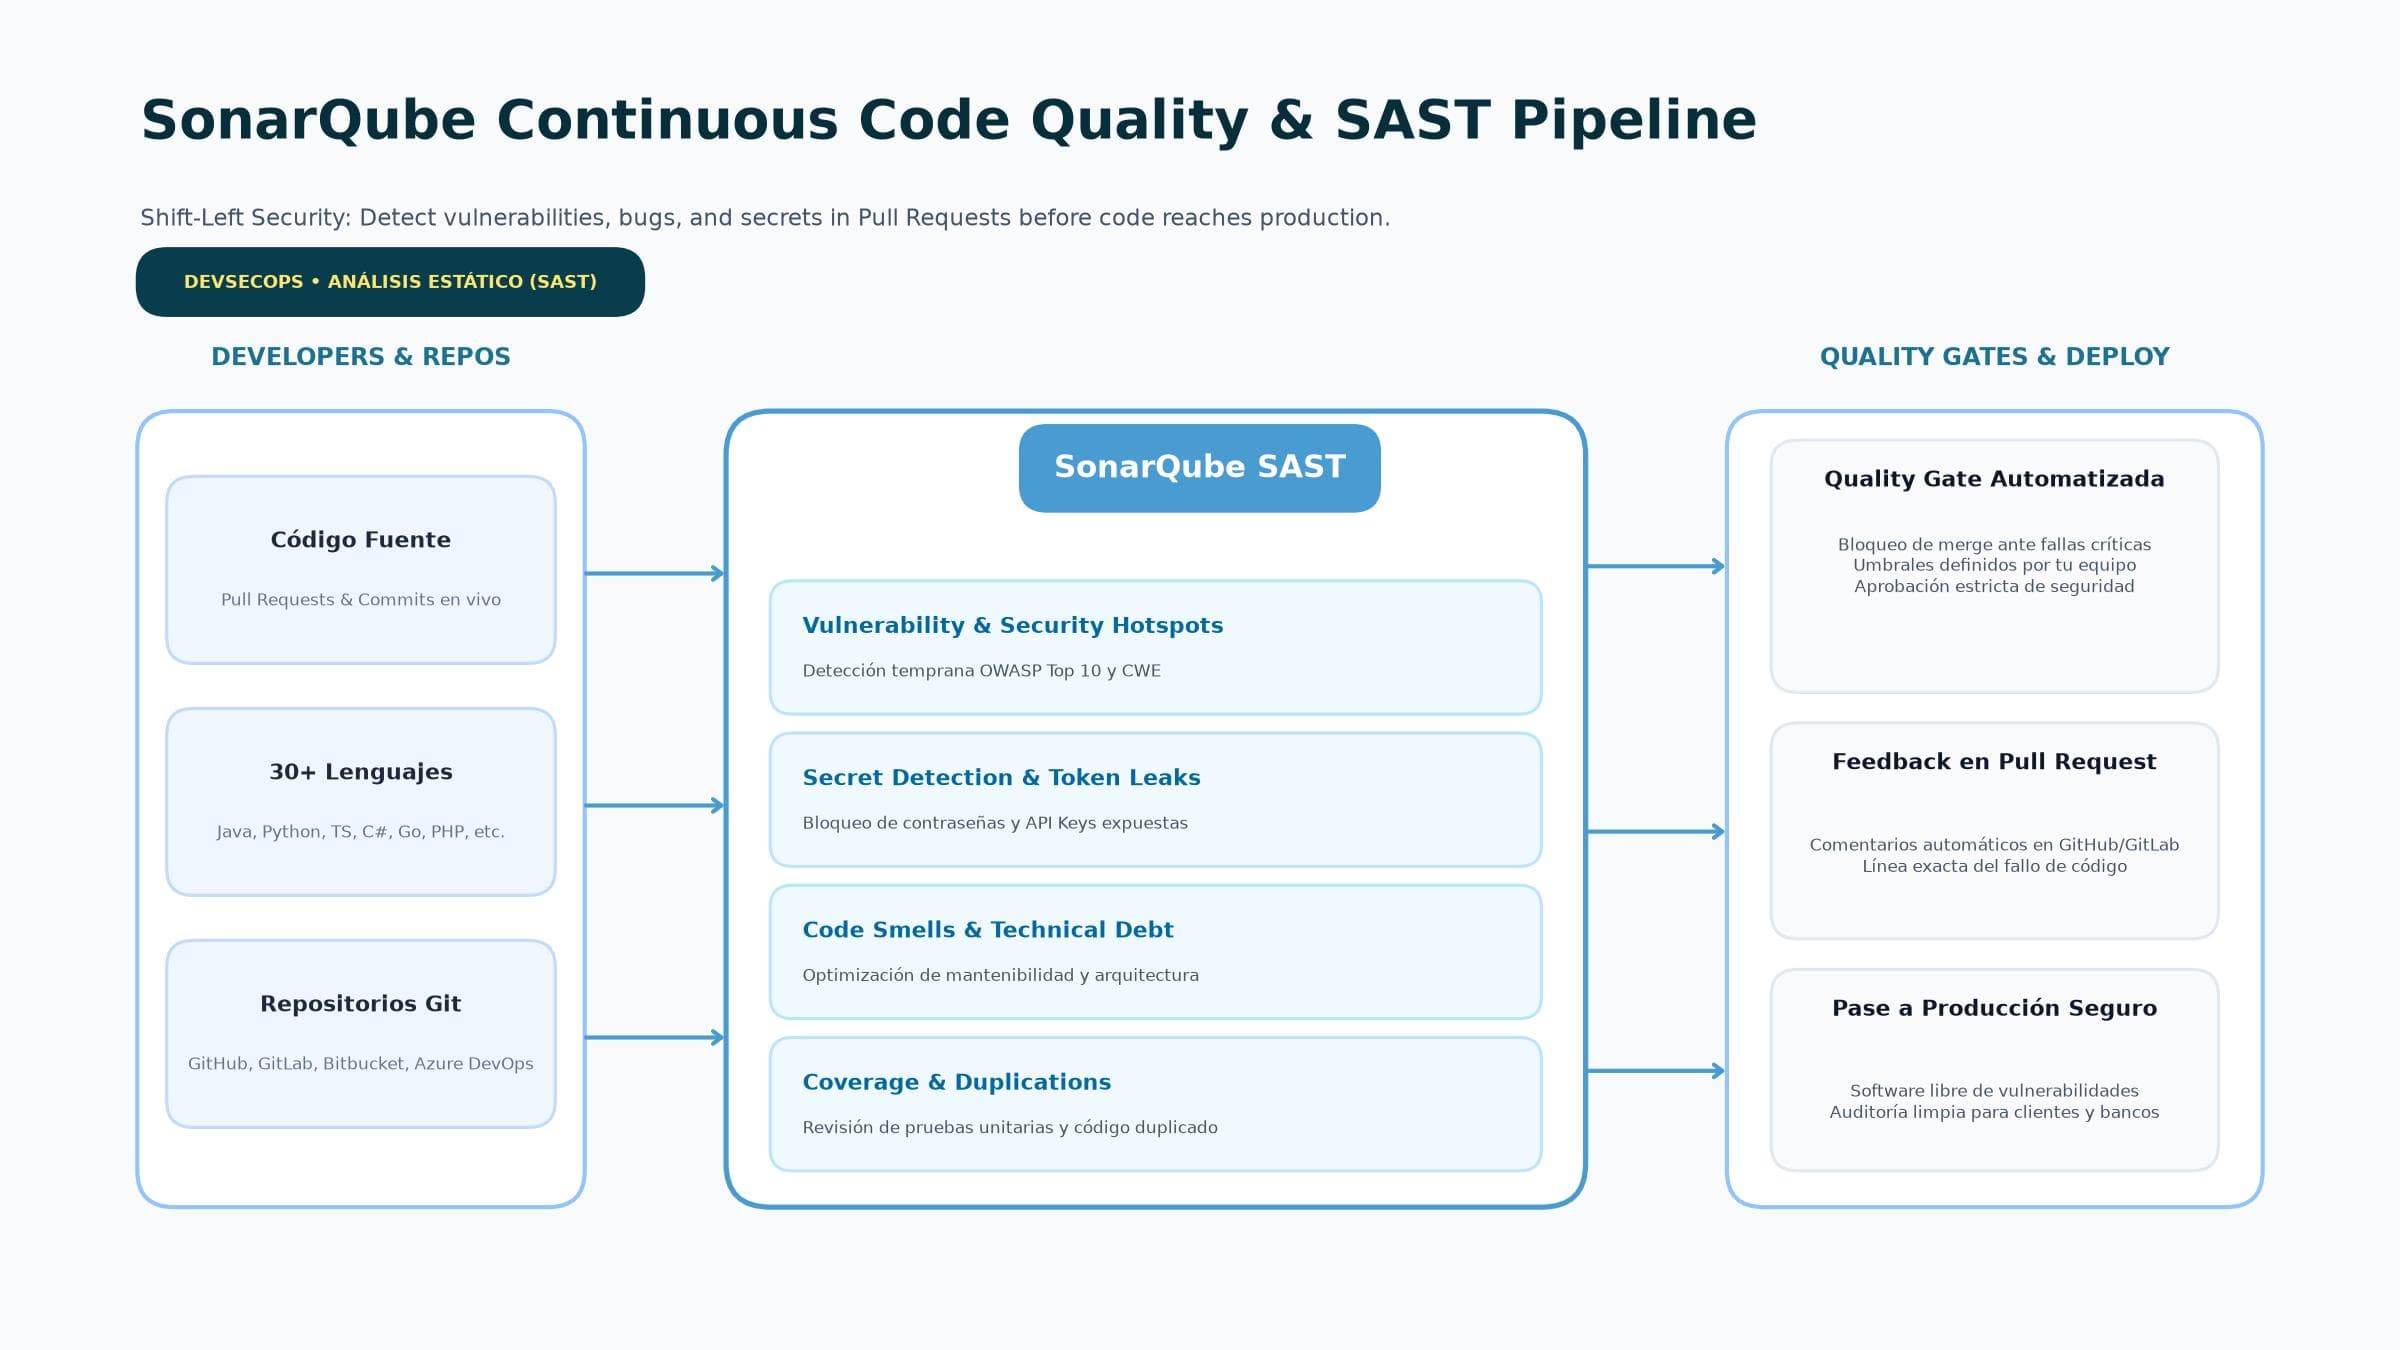
Flujo DevSecOps: el desarrollador envía su código al repositorio, el pipeline de CI/CD ejecuta el escaneo de SonarQube y las Quality Gates aprueban o bloquean el paso a producción.
Panel de Calidad y Seguridad de Código en SonarQube
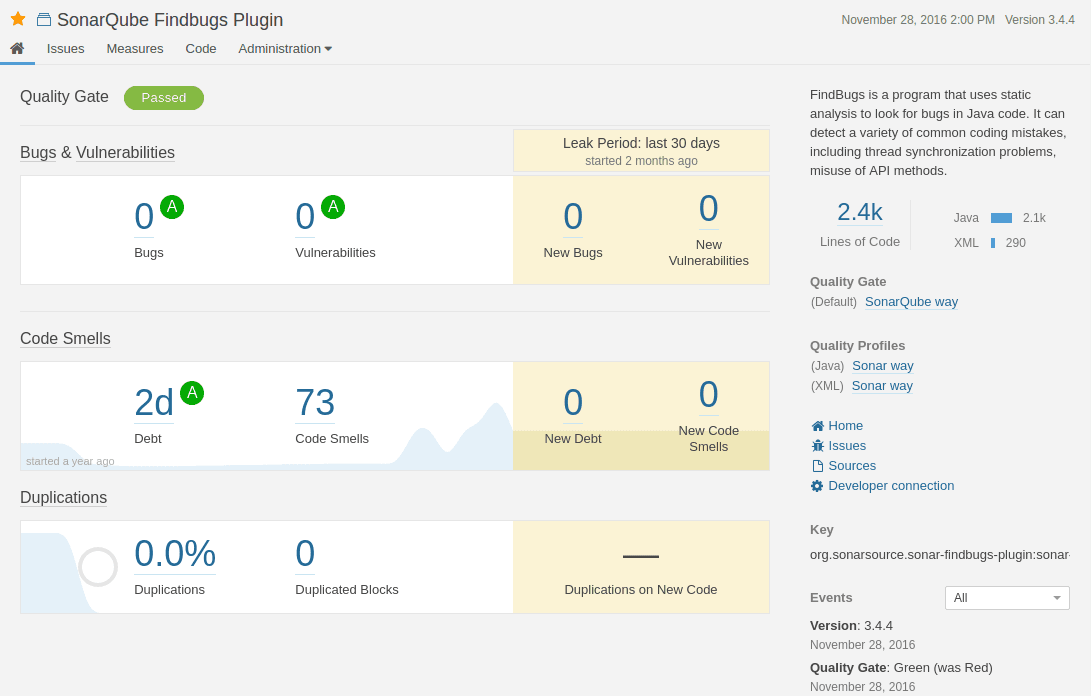
Dashboard de SonarQube mostrando el estado de la Quality Gate (Passed/Failed), métricas de Clean Code, detección de vulnerabilidades de seguridad, puntos críticos (hotspots), cobertura de tests y deuda técnica estimada.
Beneficios y Capacidades Clave
Análisis estático de seguridad (SAST) que detecta vulnerabilidades críticas en más de 30 lenguajes.
Quality Gates automatizados: define umbrales estrictos que bloquean el paso a producción si hay fallas de seguridad.
Detección y prevención de secretos expuestos (API Keys, contraseñas, tokens y certificados en código).
Medición y control de Deuda Técnica para evitar código espagueti y costos excesivos de mantenimiento a futuro.
Revisión automática de cobertura de pruebas unitarias (Code Coverage) y duplicidad de código.
Integración nativa con GitHub, GitLab, Bitbucket, Azure DevOps y Jenkins.
Casos de Uso Corporativos
Seguridad Temprana (Shift-Left Security)
Los desarrolladores reciben retroalimentación inmediata directamente en sus Pull Requests, aprendiendo buenas prácticas y corrigiendo fallos antes de compilar.
Reglas de Cumplimiento OWASP y CWE
Políticas automáticas que garantizan que el código cumpla con los estándares exigidos por clientes corporativos y entidades financieras.
Dashboard Ejecutivo de Salud de Proyectos
Visibilidad clara para gerentes de TI y líderes técnicos sobre qué aplicaciones tienen mayor riesgo o requieren refactorización urgente.
Soporte Multi-Tecnología
Java, Python, JavaScript, TypeScript, C#, PHP, Go, Kotlin, Swift, SQL, Terraform, Dockerfile y más.
Preguntas Frecuentes
¿Afecta la velocidad de despliegue de los programadores?
No. El análisis incremental de SonarQube se ejecuta en segundo plano durante el pipeline y toma solo unos segundos o minutos según el tamaño del cambio, evitando que lleguen errores graves a producción.
¿Puede SonarQube detectar contraseñas o llaves privadas subidas por error?
Sí, cuenta con analizadores especializados en detección de secretos y credenciales hardcodeadas, alertando al instante antes de que el código se fusione.
Implementación & Soporte Gestionado
- Instalación, configuración y puesta en marcha del servidor SonarQube en infraestructura privada o nube.
- Integración completa con tus repositorios y pipelines de CI/CD existentes.
- Definición personalizada de Quality Gates adaptados al nivel de madurez de tu equipo de desarrollo.
- Capacitación a líderes técnicos y desarrolladores en interpretación de vulnerabilidades y remediación eficiente.
Ecosistema Tecnológico
¿Quieres una PoC en tu empresa?
Evaluamos tu infraestructura y desplegamos un piloto funcional para que compruebes el rendimiento y la seguridad antes de cualquier decisión.